政府の「サイバーセキュリティ緊急対策パッケージ」、中小企業がいま確認すべきこと
Nov 7, 2026 · @Akiko
2026年11月6日、政府は「サイバーセキュリティ緊急対策パッケージ」を決定しました。
政府の分析によると、相次ぐ情報漏えいの多くは、高度な攻撃ではなく「基本的な対策の不備」が原因でした。そしてその中には、自社だけでなく、委託先である制作会社や保守会社の不備も含まれています。
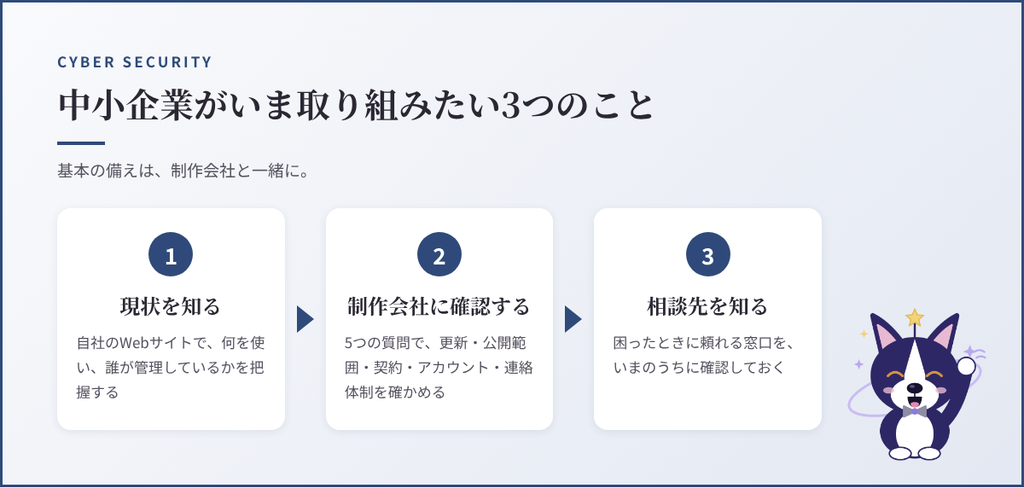
つまり、Webサイトを外注している中小企業にとっても、決して他人事ではありません。いま取り組みたいことは、次の3つです。
- 自社のWebサイトの現状を知る
- 制作会社・保守会社に確認する
- 困ったときの相談先を知っておく
この記事では、パッケージの要点を中小企業の目線で整理し、明日から使える確認ポイントをまとめました。
緊急対策パッケージとは? 中小企業に関係するポイントは?
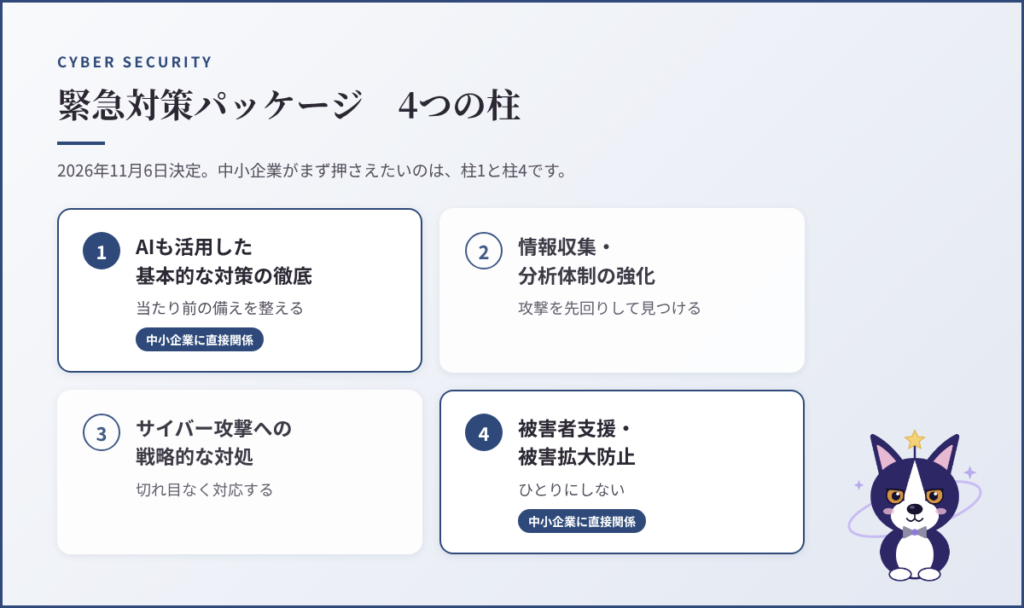
緊急対策パッケージは、相次ぐ情報漏えいを受けて、政府がすぐに実施・着手できる対策を4つの柱にまとめたものです。中小企業に直接関係するのは、「基本的な対策の徹底」と「相談・支援の強化」の2つです。
なぜ今? 10月に被害報告が急増、AIで「隙」が短時間に突かれる時代へ
政府の資料によると、2026年10月に、重要インフラ事業者からのインシデント報告や、個人情報保護委員会への漏えい報告が急増しました。
攻撃者は、インターネット上に公開されている日本のWebサイトを大規模に調べ、侵入できる隙が見つかったサイトから個人情報を盗み出したとみられています。その調査や侵入には、AIが使われている可能性が高いとされています。
AI(人工知能)を使うと、これまで「リスクは低い」と見過ごされてきた小さな隙も、組み合わせて突かれてしまいます。そのため、会社の規模に関係なく、幅広い事業者が狙われているのです。
4つの柱をひと目で
| 柱 | ひとことで | 主な内容 |
| 1. AIも活用した基本的な対策の徹底 | 当たり前の備えを整える | Webサイト・アプリの対策の注意喚起、不要な個人データの消去、IPA(情報処理推進機構)に専門チームを設置 |
| 2. 情報収集・分析体制の強化 | 攻撃を先回りして見つける | 民間企業と協力して攻撃情報を集め、AIも使って分析 |
| 3. サイバー攻撃への戦略的な対処 | 切れ目なく対応する | 被害のおそれがある段階から、官民の専門チームが支援。中小企業向け「お助け隊サービス」の拡充 |
| 4. 被害者支援・被害拡大防止 | ひとりにしない | 相談窓口の整備、詐欺や偽情報などの二次被害の防止 |
中小企業に直接関係するのは「基本対策」と「相談・支援」
4つの柱のうち、2と3の多くは政府や専門機関の体制づくりです。中小企業が自分ごととして押さえたいのは、次の2つです。
- 柱1:基本的な対策の徹底。政府は11月5日、Webサイトやアプリを運営する事業者に向けて、具体的な対策をまとめた注意喚起を出しています。
- 柱4:相談・支援の強化。全国のよろず支援拠点などに、無料の相談窓口が設けられました。
この記事では、この2つを中心にお伝えします。
なぜ被害が相次いでいるの? 原因の多くは「基本的な対策の不備」
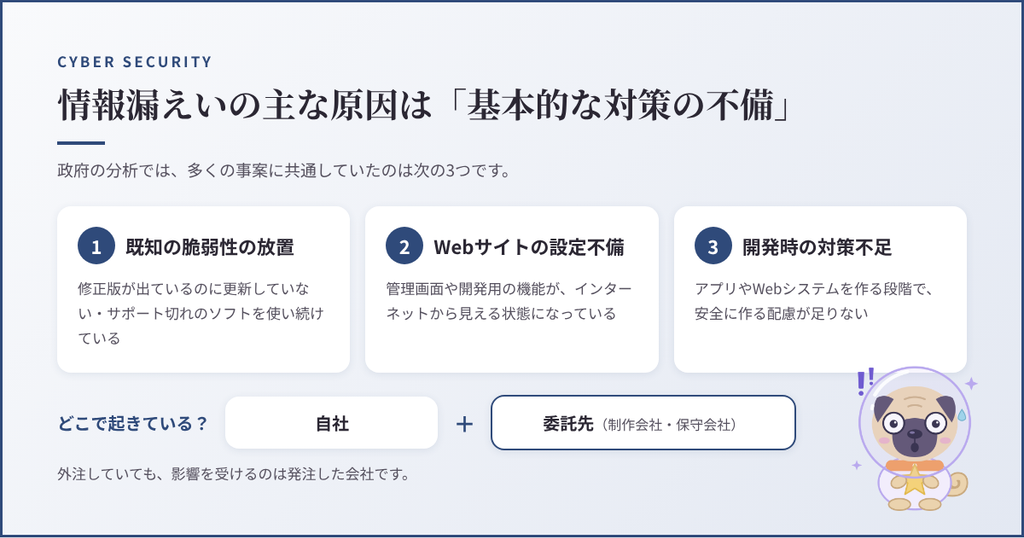
政府は、最近の情報漏えいの主な原因を、自社または委託先の「基本的な対策が十分でなかったこと」と分析しています。特別な最新技術がなくても、基本を徹底すれば防げた・被害を小さくできた事例が多いということです。
政府が挙げた3つの原因
- 既知の脆弱性の放置:脆弱性とは、ソフトウェアのセキュリティ上の弱点のことです。すでに公表され、修正版も出ているのに更新していない。サポートが終了したソフトを使い続けている。
- Webサイトの設定不備:本来は公開しなくてよい管理画面や開発用の機能が、インターネットから見える状態になっていた。
- 開発時のセキュリティ対策不足:アプリやWebシステムを作る段階で、安全に作る配慮が足りなかった。
「委託先」も含まれる。外注していても、影響を受けるのは発注した会社
ここで注目したいのが、政府が繰り返し「自組織又は委託先」と書いている点です。
Webサイトの制作や保守を外注していても、情報が漏えいすれば、お客様への説明やサービス停止の影響を受けるのは発注した会社です。また、個人情報の取り扱いを委託する場合、個人情報保護法では、委託先を必要かつ適切に監督することが求められています。
「制作会社に任せているから大丈夫」ではなく、「制作会社と一緒に確認する」。この意識の切り替えが、いちばんの対策になります。
Webサイトを外注している会社が、制作会社に確認したい5つのこと
11月5日に政府が出した事業者向けの注意喚起は、専門的な内容も多く含まれています。ここでは、その要点を「発注者が制作会社に聞ける質問」に置き換えました。すべてに即答できなくても大丈夫です。まずは話題にすることが第一歩です。
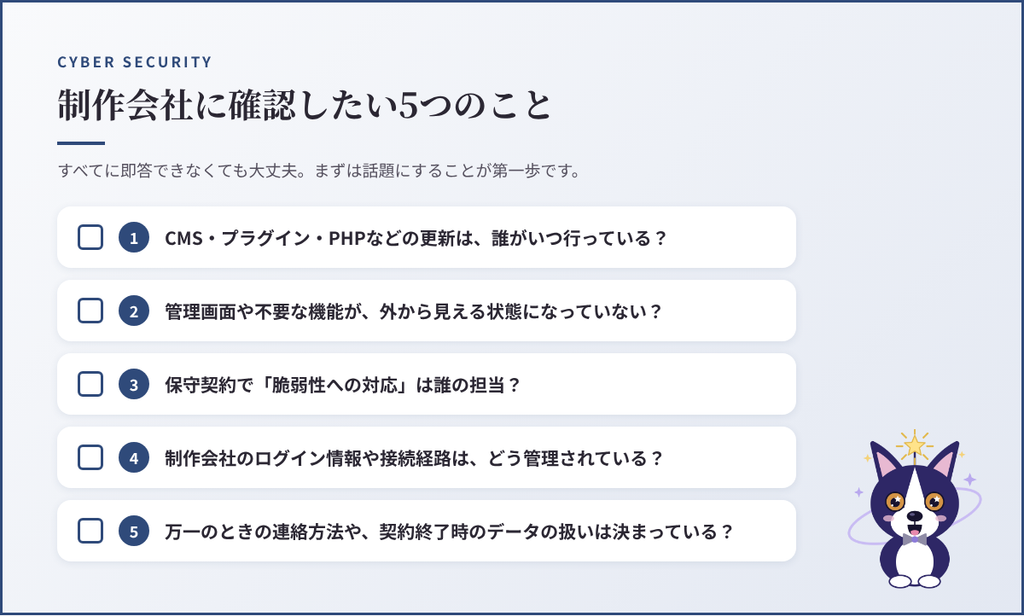
① CMS・プラグイン・PHPなどの更新は、誰がいつ行っていますか?
WordPressなどのCMS(サイトを更新するための仕組み)や、その部品であるプラグイン、サーバー側のPHPには、あとから脆弱性が見つかることがあります。
政府は、使っているソフトの種類やバージョンを把握し、悪用が確認された脆弱性から優先して対応するよう求めています。「更新は誰の担当か」「どのくらいの頻度で行っているか」を確認しましょう。
② 管理画面や不要な機能が、外から見える状態になっていませんか?
最近の事案では、インターネットに公開された管理画面が狙われたり、本来は公開しないはずの開発用の機能から侵入されたりしています。
管理画面へのアクセス制限や多要素認証(パスワードに加えて、スマホなどで本人確認する仕組み)が設定されているか。使っていない機能や古いテスト環境が残っていないか。この2点を聞いてみてください。
③ 保守契約で「脆弱性への対応」は誰の担当になっていますか?
政府はパッケージの中で、システムの開発契約や保守契約で、脆弱性に対応する担当が明確に決まっていないことが多く、緊急時に支障が出ていると指摘しています。
重大な脆弱性が公表されたとき、制作会社がすぐに動いてくれる契約になっているか。費用は保守の範囲内か、別途か。平時のうちに確認しておくと、いざというときに慌てずにすみます。
④ 制作会社のログイン情報や接続経路は、どう管理されていますか?
委託先の環境を足がかりに、発注元のシステムへ侵入される事案も起きています。
制作会社が使うサーバーやWordPressのアカウントに多要素認証が設定されているか。作業が終わった担当者のアカウントや、不要になった管理者権限が残っていないか。お互いに棚卸しをしておくと安心です。
⑤ 万一のときの連絡方法や、契約終了時のデータの扱いは決まっていますか?
政府は、委託契約に「インシデント(セキュリティ事故)発生時の通知義務と連絡先」「契約終了時のデータ消去」などを盛り込むよう勧めています。
問い合わせフォームで受け取った個人情報などを、制作会社がどこに保管しているか。契約が終わったら消去されるか。あわせて確認しておきましょう。
なお、WordPressを使っている場合の具体的な脆弱性チェックの方法は、WordPressの脆弱性対応についての記事でも紹介しています。
自社でもすぐできることは? 今週中に確認したい3つ
制作会社への確認とあわせて、社内でもすぐに始められることがあります。どれも費用をかけずに取り組めるものです。
使っていない個人データを、持ちすぎていないか
個人情報保護委員会は10月7日、事業者に対して、保有している個人データが本当に必要かを確認し、不要なデータは消去するよう呼びかけました。
持っていない情報は、漏れることもありません。問い合わせフォームの受信データ、古い顧客リスト、イベント申込のデータなど、目的を終えたものが残っていないか見直してみましょう。
パスワードの使い回しをやめ、多要素認証を使う
政府は、二次被害を防ぐために「パスワードを使い回さない」「多要素認証を使う」「不審なメールやSMSに注意する」の3つを呼びかけています。
Webサイトの管理画面、メール、クラウドサービスなど、会社の大事なアカウントから順に見直すのがおすすめです。
SECURITY ACTIONと「SCS評価制度」を知っておく
SECURITY ACTIONは、中小企業が自らセキュリティ対策に取り組むことを宣言する、IPAの制度です。無料で宣言でき、社内の対策を見直すきっかけになります。a.designも2026年10月に「二つ星」の自己宣言を行いました。
もう一つ、SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)は、取引先の対策状況を共通の基準で評価する国の制度で、2027年3月に申請受付が始まる予定です。今後、大企業との取引で求められる場面が増えると考えられるため、名前だけでも覚えておきましょう。
困ったときはどこに相談すればいい?
「被害に遭ったかもしれない」「何から手をつければいいか分からない」ときは、ひとりで抱えずに相談してください。政府は、どの窓口に相談しても必要な支援につながるよう、窓口同士の連携を進めています。
| こんなとき | 相談先 | ポイント |
| セキュリティ対策を含め、経営の相談をしたい | よろず支援拠点「サイバーセキュリティ特別相談窓口」 | 無料。各都道府県に設置。必要に応じて専門機関を紹介 |
| 不正アクセスの被害が疑われる・予防策を知りたい | IPA「不正アクセス特別相談窓口」 | 事業者向けの専門窓口 |
| 被害を通報・相談したい | 警察庁「サイバー事案に関する相談窓口」 | 全国統一のオンライン窓口。法人専用の窓口も2026年中に開設予定 |
| 監視や復旧まで、まとめて支援を受けたい | サイバーセキュリティお助け隊サービス | 中小企業向けの民間サービス。今後、被害時の診断・バックアップと復旧・定期的な脆弱性診断が追加予定 |
| 自分の個人情報が流出したか心配(個人の方) | 消費者ホットライン「188」 | 身近な消費生活センターにつながる |
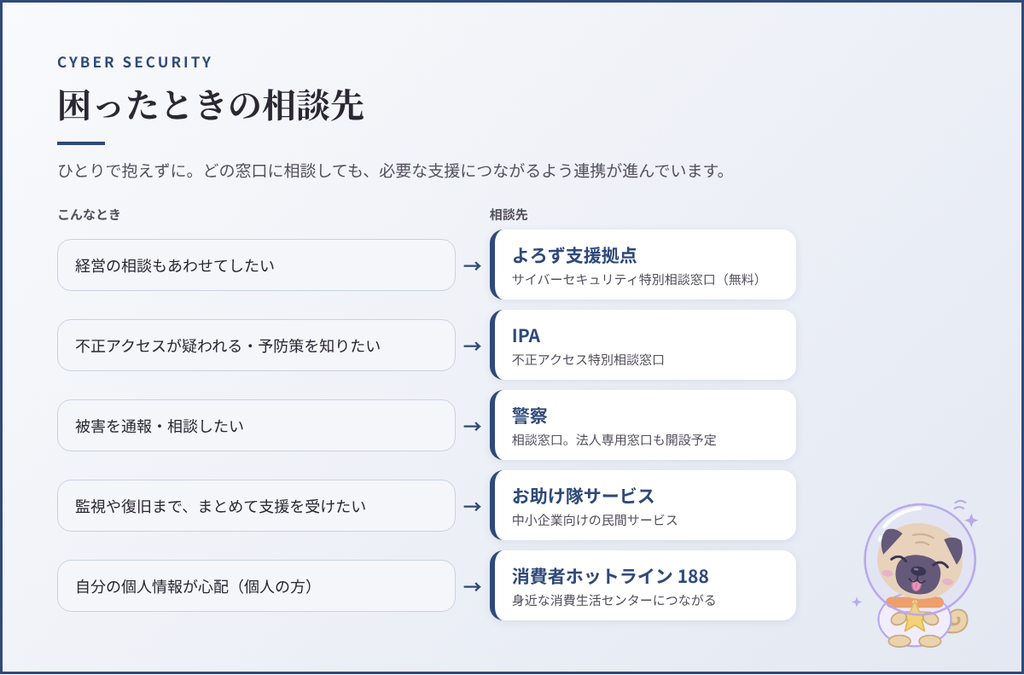
各窓口や最新の注意喚起は、国家サイバー統括室のサイバー対応特設サイトにまとめられています。ブックマークしておくと安心です。
a.designが制作・保守で大切にしていること
a.designは、2008年頃の開業当初から、情報セキュリティ対策を仕事の前提にしてきました。Webサイトの制作・保守をお預かりする立場として、今回政府が示した「基本的な対策」を日々の仕事で実践しています。
- CMS・プラグイン・サーバー環境の更新状況を把握し、計画的に更新する
- 管理画面や使っていない機能を、むやみに外へ公開しない
- 制作に使うアカウントを必要最小限にし、多要素認証を使う
- 保守の範囲と、重大な脆弱性が出たときの対応を、契約の段階で共有する
取り組みの考え方は、情報セキュリティ基本方針で公開しています。制作会社の立場から気をつけたいことは、別の記事で詳しくまとめる予定です。
また、「自社サイトの状態がよく分からない」という方に向けて、Web・SNSセキュリティ診断も行っています。ヒアリングと調査をもとに、Webサイトと公式SNSの現状と改善案をレポートにまとめるサービスです。担当者さんを責めるための診断ではありません。いまの状態を知り、次の一歩を一緒に決めるためのものです。
よくある質問
Q. 小さな会社でも狙われますか?
はい、狙われる可能性があります。政府は、AIによって攻撃を大規模に行いやすくなったため、事業規模の大小を問わず幅広い事業者が攻撃対象になっていると分析しています。攻撃者は会社を選んでいるのではなく、「隙のあるサイト」を探しています。
Q. ホームページに個人情報を置いていなければ大丈夫ですか?
安心はできません。問い合わせフォームの送信内容がサーバーに保存されていることもあります。また、個人情報がなくても、管理画面を乗っ取られるとサイトの改ざんや、ほかへの攻撃の踏み台に使われるおそれがあります。
Q. 制作会社と連絡がつかない・保守契約がない場合はどうすればいいですか?
まずは、サイトの管理画面やサーバーのログイン情報が自社の手元にあるかを確認しましょう。そのうえで、よろず支援拠点の無料相談窓口などに相談し、現状の点検や新しい保守先の検討を進めるのがおすすめです。
Q. 相談窓口の利用にお金はかかりますか?
よろず支援拠点の「サイバーセキュリティ特別相談窓口」や、IPAの相談窓口は無料で利用できます。サイバーセキュリティお助け隊サービスは民間の有料サービスですが、IPAの基準で中小企業向けに手頃な価格で提供することが求められており、デジタル化・IT導入補助金も活用できます。
Q. 政府の対策が進めば、自社でやることは減りますか?
政府の対策は、攻撃の監視や被害後の支援を強めるものです。一方で、自社のサイトの更新やアカウントの管理は、自社と委託先にしかできません。パッケージの考え方も「あらゆる組織が基本的な対策を当たり前に講じる」ことが出発点になっています。
まとめ:基本の備えは、制作会社と一緒に
今回の緊急対策パッケージが伝えているのは、「特別な対策の前に、基本を当たり前に」というメッセージです。そしてその基本には、委託先との関係も含まれています。
- 自社のWebサイトの現状を知る
- 制作会社・保守会社に、5つの質問をしてみる
- 困ったときの相談先を、いまのうちに確認しておく
セキュリティは、ツールを入れて終わりではありません。発注する側と作る側が、同じ目線で話し合えるかどうか。その信頼関係こそが、いちばん確かな備えになると考えています。
そして、もし社内で不備が見つかっても、どうか現場の担当者さんを責めないでください。専門外の業務を任されている方も少なくありません。会社全体の課題として、一緒に向き合うことが大切です。
「自社サイトの状態がよく分からない」「保守契約の内容を一緒に確認してほしい」という方は、どうぞお気軽にa.designへご相談ください。
AI時代こそ、人間力。
出典
そのサイト、いま大丈夫ですか?
Web・SNSセキュリティ診断で、いまの状態を見える化します。診断&レポート 50,000円(税別)。