緊急対策パッケージを受けて、Web制作会社・フリーランスが見直したいこと|保守契約のポイントも
Nov 7, 2026 · @Akiko
2026年11月6日、政府は「サイバーセキュリティ緊急対策パッケージ」を決定しました。
政府は、相次ぐ情報漏えいの主な原因を「自組織又は委託先」の基本的な対策の不備と分析しています。Webサイトの制作や保守を請け負う私たちも、当事者として名指しされているということです。
さらにパッケージは、PHPの重大な脆弱性を例に挙げ、開発契約や保守契約で「脆弱性への対応を誰が行うのか」が明確に決まっていない場合が多い、と指摘しています。
制作する側が、いま見直したいことは次の3つです。
- 運用・保守の基本
- サイトを作るときの基本
- 保守契約の中身
政府の資料には、大企業や重要インフラを想定した対策も多く含まれています。この記事では、小規模な制作会社やフリーランスでも取り組める範囲に絞って整理しました。
なぜ今、制作する側が見直すべきなの?
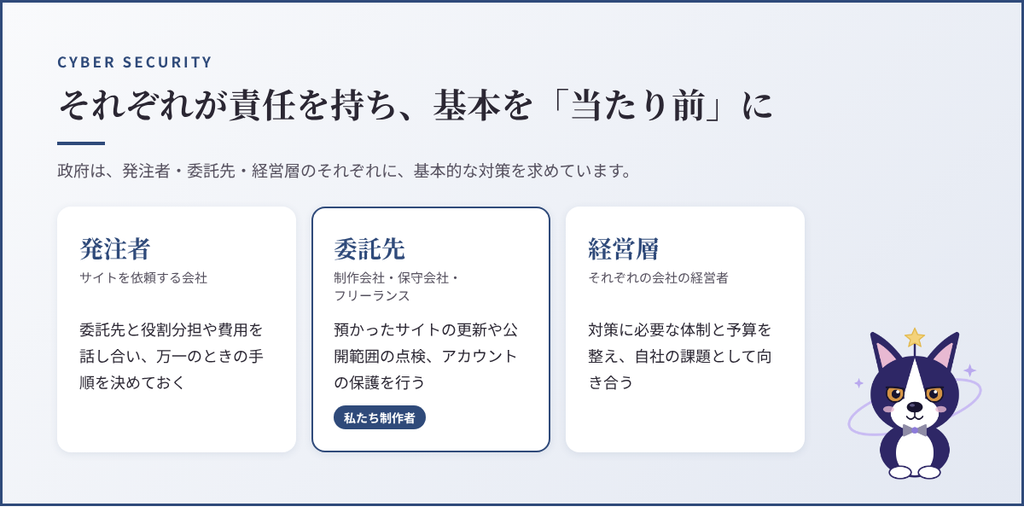
政府が今回の対策で求めているのは、「発注者・委託先・経営層それぞれが責任を持ち、基本的な対策を当たり前に講じること」です。委託先である制作会社やフリーランスも、その一人としてはっきり位置づけられました。
政府資料で「委託先」が繰り返し名指しされている
11月5日に国家サイバー統括室が出した注意喚起では、対策が「運用・管理」「設計・開発」「サプライチェーン(委託先)」の3つに分けて整理されています。
その中には、委託先が使う接続経路やアカウントの保護、委託契約に盛り込むべきセキュリティ要件など、私たち制作者に直接関わる項目が数多く並んでいます。委託先の環境を足がかりに、発注元のシステムへ侵入される事案も起きているためです。
AIで、小さな隙が組み合わされて突かれる時代に
政府は、攻撃者がAIを使って日本のWebサイトを大規模に調べ、侵入できる隙を探している可能性が高いと分析しています。
これまで「このくらいなら大丈夫」と後回しにしていた古いプラグインや、消し忘れたテスト環境も、組み合わせれば入り口になります。攻撃者は会社の規模ではなく、「隙のあるサイト」を探しています。私たちが担当する地域の中小企業のサイトも、例外ではありません。
運用・保守で、まず見直したい5つのこと
運用・保守で最初に取り組みたいのは、「自分たちが何を預かっているかを把握すること」です。ここで挙げる5つは、どれも特別なツールがなくても始められます。
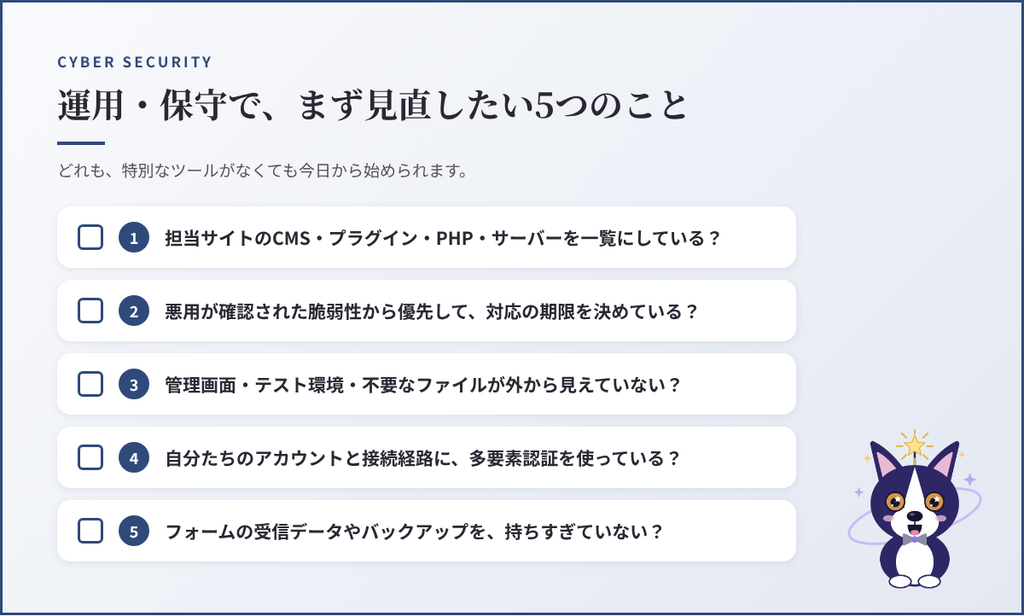
① 担当サイトのCMS・プラグイン・PHP・サーバーを一覧にしている?
政府は、使っているOSやフレームワーク、ライブラリなどの構成を管理し、継続的に更新することを求めています。
Web制作の現場に置き換えると、「どのサイトに、どのCMSとプラグインが入っていて、PHPやサーバーは何か」を一覧にすることです。スプレッドシート1枚でも十分です。この一覧があれば、重大な脆弱性が公表されたときに、影響を受けるサイトをすぐに絞り込めます。
② 悪用が確認された脆弱性から優先して、対応の期限を決めている?
すべての更新をすぐに行うのは、現実的ではありません。政府も、深刻度や実際に悪用されているかどうか、事業への影響などを基準に、対応の優先順位と期限を事前に決めておくよう求めています。
すぐに修正できない場合は、該当する機能を止める、アクセスを制限するなどの暗定的な対策を取ります。すでに悪用されている脆弱性の場合は、侵入された形跡がないか、ログも確認しておきたいところです。
③ 管理画面・テスト環境・不要なファイルが外から見えていない?
管理画面、開発用の機能、テスト環境などを本当に公開する必要があるか点検し、不要なものは止める。必要なものは、アクセス元の制限や多要素認証で守る。これも政府が挙げている対策です。
制作の現場では、納品前に使ったテストサイト、サーバーに残したバックアップファイル、使っていないプラグインなどが、そのまま残りがちです。一度、担当サイトごとに棚卸しをしておくと安心です。
④ 自分たちのアカウントと接続経路に、多要素認証を使っている?
政府は、委託先が使う接続経路やアカウントに多要素認証を使うこと、作業が終わったアカウントや常に付与された管理者権限を棚卸しすることを求めています。
私たちがお客様のWordPressやサーバーにログインできるということは、私たちのアカウントが乗っ取られれば、お客様のサイトにも入られてしまうということです。終わった案件のアカウントや、外注先に発行したままの権限が残っていないかも、あわせて確認しましょう。
⑤ フォームの受信データやバックアップを、持ちすぎていない?
個人情報保護委員会は事業者に対して、保有している個人データが本当に必要かを確認し、不要なものは消去するよう呼びかけています。
お問い合わせフォームの送信内容をデータベースに保存するプラグインや、個人情報を含むバックアップは、気づかないうちにたまっていきます。本当に保存が必要か、保存期間を決めているかを、お客様と一緒に見直してみてください。
サイトを作るときに見直したいこと
政府は、要件定義から運用までのすべての段階にセキュリティを組み込む「セキュリティ・バイ・デザイン」を求めています。小さな制作の現場でも、次の3つは「作るときの当たり前」にしておきたいところです。
管理機能は、最初から外に公開しない設計にする
管理画面のURLやアクセス元の制限、多要素認証は、納品後に追加するよりも、構築の段階で決めておくほうが確実です。その分の工数も、最初の見積に含めておくと説明しやすくなります。
APIキーやパスワードを、コードやテーマに直接書かない
政府は、APIキーやトークン、秘密鍵などをソースコードに埋め込まず、安全に管理するよう求めています。
自作テーマに外部サービスのAPIキーを直接書く、GitHubなどのリポジトリに設定ファイルごと上げてしまう、といったことは起こりがちです。キーは設定画面や環境変数で管理し、必要最小限の権限だけを付けましょう。
ログイン画面の試行回数制限と、公開前の脆弱性チェック
ログインやパスワードリセットの画面には、試行回数の制限(レート制限)を設ける。公開前には、SQLインジェクションなどの代表的な脆弱性への対策を確認し、見つかった問題を直してから公開する。これも政府が挙げている対策です。
フォームや会員機能など、独自に作った機能があるサイトほど、公開前のチェックが大切になります。
保守契約に「脆弱性への対応」を書いていますか?
制作者がいちばん見直したいのは、保守契約です。重大な脆弱性が公表されたとき「誰が、いつまでに、どこまで対応し、費用はどうなるのか」を、平時のうちにお客様と共有しておきましょう。
政府が指摘した「誰が対応するか決まっていない」問題
緊急対策パッケージは、先般公表されたPHPの重大な脆弱性を例に挙げ、システムの開発契約や運用保守契約では、脆弱性対応を行う主体が明確に定められていない場合が多いと指摘しています。そのうえで、契約上の留意事項を普及させる方法を検討するとしています。
「納品したら終わり」の契約や、「更新作業一式」とだけ書いた保守契約では、いざというときにお互いの認識がずれてしまいます。政府は発注する側にも、深刻な脆弱性が公表されたときの役割分担や判断の手順を、「保守事業者任せにせず」あらかじめ定めるよう求めています。つまり、契約で役割を決めることは、発注者と制作者の両方にとって必要なことです。
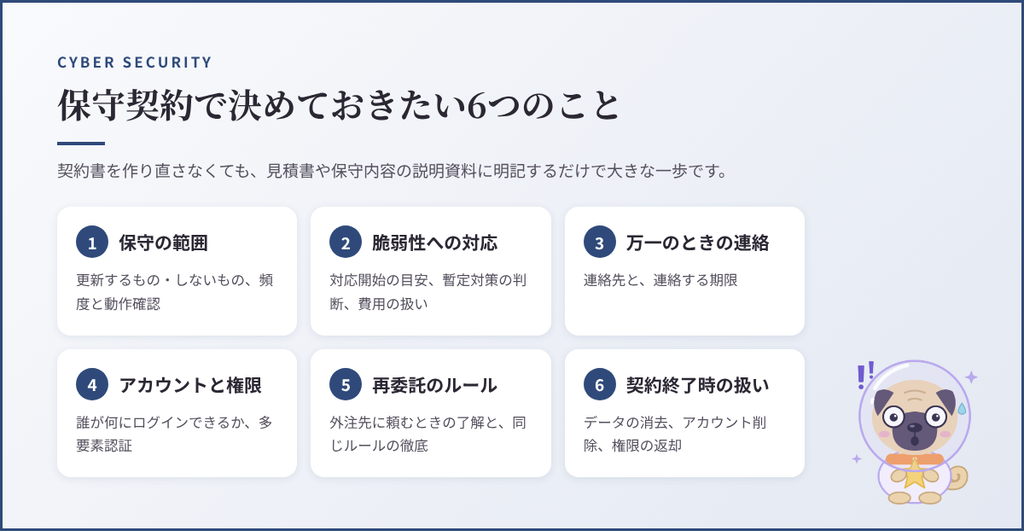
契約・見積で明確にしておきたい6つのこと
| 項目 | 決めておきたいことの例 |
| 1. 保守の範囲 | 更新するもの(CMS本体・プラグイン・テーマ・PHPなど)と、更新しないもの。更新の頻度と、更新後の動作確認の範囲 |
| 2. 重大な脆弱性が出たときの対応 | 連絡から対応開始までの目安。暗定対策(機能停止など)の判断を誰がするか。保守料に含む範囲と、別途費用になる範囲 |
| 3. 万一のときの連絡 | 不正アクセスや改ざんに気づいたときの連絡先と、連絡する期限(通知義務) |
| 4. アカウントと権限の管理 | 誰がどの管理画面・サーバーにログインできるか。多要素認証の利用。担当者が変わったときの扱い |
| 5. 再委託のルール | 外注先にさらに作業を依頼する場合の事前の了解と、同じルールを守ってもらうこと |
| 6. 契約終了時の扱い | 預かったデータの消去、アカウントの削除、管理権限やログイン情報の返却 |
3・5・6は、政府が委託契約に盛り込むよう勧めている項目(再委託の手続き、インシデント時の通知義務と連絡先、契約終了時のデータ消去)を、Web制作の契約に当てはめたものです。契約書をすべて作り直さなくても、見積書や保守内容の説明資料に明記するだけでも、大きな一歩です。
ひな型として参考になる資料
- 情報システム・モデル取引・契約書(第二版)|IPA:受託開発や保守運用のモデル契約です。第二版では、見直しの第一のポイントがセキュリティで、「セキュリティ仕様策定プロセス」もあわせて公開されています。小規模な案件には重い内容もあるため、必要な部分を参考にするのがおすすめです。
- 安全なウェブサイトの運用管理に向けての20ヶ条|IPA:11月5日の注意喚起でも参照先に挙げられています。保守で取り組む内容を整理するときのチェックリストとして使えます。
脆弱性対応を「善意の無償対応」にしない
地域の制作の現場では、「長いお付き合いだから」と、緊急の更新や改ざんへの対応を無償で引き受けている方も少なくないと思います。でも、善意だけで支える形は長く続きません。対応が遅れれば、結局はお客様のサイトを危険にさらすことになります。
政府の注意喚起も、発注する側に対して、対策の費用負担を委託先と十分に協議し、取引上の立場を利用した一方的な負担にならないよう配慮することを求めています。費用の話を避けず、「何にいくらかかり、その結果何が守られるのか」を丁寧に説明すること。それが、お客様のサイトと、私たち自身の仕事の両方を守ることにつながります。
規模に応じて、これから検討したいこと
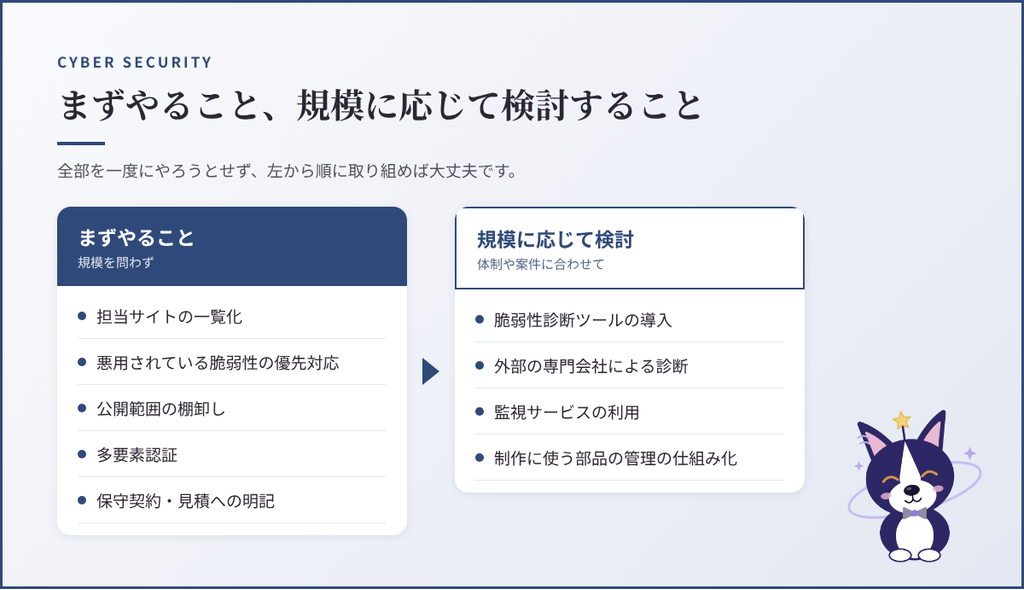
政府の注意喚起には、SBOM(使っている部品の一覧表)やSOC(24時間の監視体制)など、小さな制作会社やフリーランスには規模が合わない項目も含まれています。全部を一度にやろうとせず、「まずやること」から順に取り組めば大丈夫です。
| 区分 | 取り組むこと |
| まずやること(規模を問わず) | 担当サイトの一覧化、悪用されている脆弱性の優先対応、公開範囲の棚卸し、多要素認証、保守契約・見積への明記 |
| 規模に応じて検討すること | 脆弱性診断ツールの導入、外部の専門会社による診断、監視サービスの利用、制作に使う部品の管理の仕組み化 |
AIを使った診断ツールも増えていますが、政府は「AIの評価結果は根拠を確認し、最終判断は人が行う」よう求めています。ツールに任せきりにせず、結果を読み解く力をつけておきたいところです。
これからの動きも知っておく
- 2027年1月中(施行目標):個人情報保護委員会が、安全管理措置に関するガイドラインを改正する予定です。不正アクセスを防ぐための対策を、より具体的に示す方針です。
- 2027年3月頃:「SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)」の運用が始まる予定です。大企業が委託先を管理するときの共通のものさしとして、推奨される見込みです。
- サイバーセキュリティお助け隊サービス:中小企業向けの監視・初動対応のサービスに、復旧やバックアップの支援が追加される予定です。自社の対策としても、お客様への提案としても知っておくと役立ちます。
a.designが取り組んでいること
a.designは、2008年頃の開業当初から、情報セキュリティ対策を仕事の前提にしてきました。日々の制作・保守で大切にしているのは、次の4つです。
- CMS・プラグイン・サーバー環境の更新状況を把握し、計画的に更新する
- 管理画面や使っていない機能を、むやみに外へ公開しない
- 制作に使うアカウントを必要最小限にし、多要素認証を使う
- 保守の範囲と、重大な脆弱性が出たときの対応を、契約の段階で共有する
取り組みの考え方は、情報セキュリティ基本方針で公開しています。2026年10月には、IPAの「SECURITY ACTION」で二つ星の自己宣言も行いました。
また、発注する中小企業の方に向けて、政府の「サイバーセキュリティ緊急対策パッケージ」、中小企業がいま確認すべきことという記事も書きました。「制作会社に確認したい5つのこと」をまとめているので、お客様と一緒に読んでいただける内容です。
よくある質問
Q. フリーランス一人でも、ここまで必要ですか?
すべてを一度に行う必要はありません。ただし、担当サイトの一覧化、多要素認証、保守契約への明記は、一人でも費用をかけずに始められます。攻撃者は制作者の規模を選んでいないため、一人で多くのサイトを預かっている方ほど、基本の対策が大切になります。
Q. 保守契約を結んでいない、過去に納品したサイトはどうすればいいですか?
まずは、自分がそのサイトのアカウントや管理権限を持ち続けていないかを確認しましょう。不要なものは削除するか、お客様に返却します。そのうえで、お客様に現状をお伝えし、保守のご提案や、別の保守先への引き継ぎを一緒に検討するのがおすすめです。
Q. 脆弱性対応を有償にすると、お客様に嫌がられませんか?
「何かあったときに、誰がどこまで動くのか」が決まっていることは、お客様にとっても安心材料になります。政府の資料でも、契約で担当が決まっていないことが問題とされています。政府の動きを説明したうえで、費用と守られるものをざっくばらんに話してみてください。
Q. お客様がサーバーを管理している場合、責任はどうなりますか?
サーバーはお客様、CMSは制作者、のように管理が分かれている場合こそ、役割分担を書面で残しておきましょう。PHPのバージョン更新のように、どちらの担当か曖昧になりやすい作業は、特に注意が必要です。具体的な法的責任については、弁護士などの専門家にご相談ください。
Q. SCS評価制度は、小さな制作会社にも関係しますか?
直接すぐに求められることは少ないと考えられます。ただし、大企業の委託先管理のものさしとして推奨される予定のため、取引先を通じて対策状況を聞かれる場面は増えていくでしょう。まずはIPAの「SECURITY ACTION」で自社の対策を見直しておくと、その後の準備が進めやすくなります。
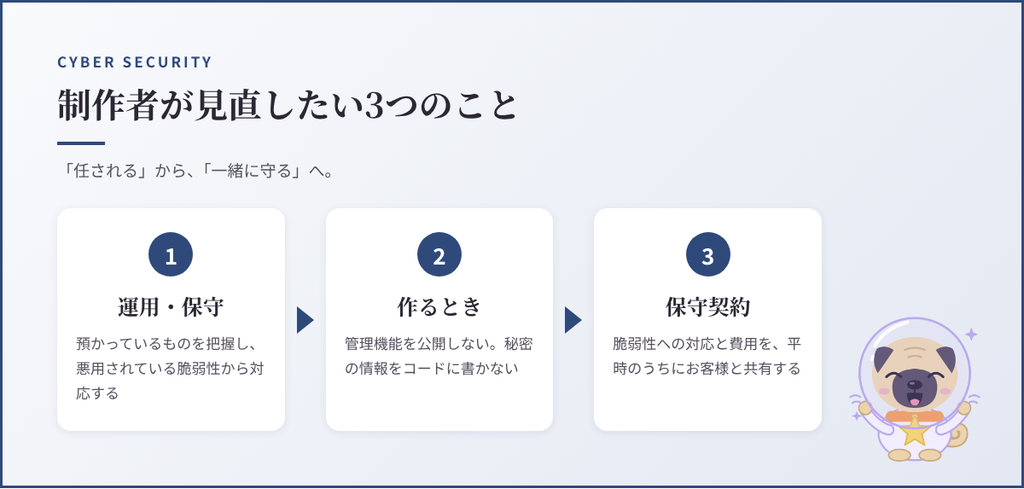
まとめ:「任される」から、「一緒に守る」へ
今回の緊急対策パッケージで、私たち制作者は「委託先」としてはっきり名指しされました。でもこれは、責められているというより、「お客様のサイトを守る大切な役割を担っている」ということでもあります。
- 運用・保守:預かっているものを把握し、悪用されている脆弱性から対応する
- 作るとき:管理機能を公開しない、秘密の情報をコードに書かない
- 保守契約:脆弱性への対応と費用を、平時のうちにお客様と共有する
セキュリティは、制作者だけでも、発注者だけでも守れません。お互いの役割を言葉にして、同じ目線で話し合える関係をつくることが、いちばん確かな備えになると考えています。
この記事が、同じように地域のサイトを支えている制作者の皆さんの、契約や運用を見直すきっかけになればうれしいです。お客様との話し合いには、発注者向けの記事もあわせてご活用ください。保守やセキュリティについてのご相談は、a.designのお問い合わせからお気軽にどうぞ。
AI時代こそ、人間力。
出典
そのサイト、いま大丈夫ですか?
Web・SNSセキュリティ診断で、いまの状態を見える化します。診断&レポート 50,000円(税別)。