SECURITY ACTION二つ星を宣言しました|小さな事業者が情報セキュリティ基本方針を公開してわかったこと
a.designは2026年10月、IPA(情報処理推進機構)の「SECURITY ACTION」で二つ星を宣言しました。
結論からお伝えすると、二つ星は「自社診断」と「情報セキュリティ基本方針の公開」ができれば、個人事業主でも宣言できます。費用はかからず、手続きでいちばん時間がかかったのはGビズIDの取得でした。
そして実際にやってみて感じたのは、本当の価値はロゴマークそのものではなく、「自分たちの対策を点検し、言葉にして公開すること」にある、ということです。再確認したことで、気づきがありました。
この記事では、制度の基本と宣言までの4ステップ、そして宣言してみてわかったことを、Web制作者の視点も交えてお伝えします。
SECURITY ACTIONとは?「認定」ではなく「自己宣言」の制度
SECURITY ACTIONは、中小企業が自ら情報セキュリティ対策に取り組むことを「宣言」する、IPAの制度です。審査や認定はなく、取り組み段階に応じて「一つ星」「二つ星」のロゴマークを無料で使えるようになります。
一つ星と二つ星の違い
| ★一つ星 | ★★二つ星 | |
|---|---|---|
| 取り組む内容 | 「情報セキュリティ6か条」に取り組む | 自社診断で現状を把握し、情報セキュリティ基本方針を定めて外部に公開する |
| 向いているケース | はじめて対策に取り組む/社内の意識を高めたい | 基本的な対策はできている/取引先やお客さまにも示したい |
| ロゴマーク | 無料で使用可 | 無料で使用可 |
※一つ星と二つ星は同時に申し込めず、ロゴもどちらか一方のみの使用です。
「情報セキュリティ6か条」は、2026年3月公開のガイドライン第4.0版で、従来の5か条に「バックアップを取ろう!」が加わったものです。OSやソフトウェアを最新に保つ、ウイルス対策ソフトを入れる、パスワードを強くする、共有設定を見直す、脅威や攻撃の手口を知る、そしてバックアップを取る。どれも、規模を問わず必要な基本の対策です。
「取得しました」ではなく「宣言しました」と書く理由
SECURITY ACTIONは、IPAが対策状況を認定する制度ではありません。そのため、Webサイトなどで「二つ星を取得しました」「認定を受けました」と書くと、第三者に誤解を与えるおそれがあります。正しくは「二つ星を宣言しました」です。
小さな表現の違いですが、信頼を伝えるための取り組みだからこそ、言葉は正確に使いたいところです。
小さな事業者が今、宣言しておきたい3つの理由
宣言する理由は、大きく3つあります。信頼の見える化、補助金への備え、そして求められる対策水準の変化です。
お客さま・取引先への「安心」を見える形にできる
セキュリティ対策は、ふだん外からは見えません。宣言と基本方針の公開によって、「この会社は情報をきちんと扱おうとしている」という姿勢を示せます。(宣言することで身も引き締まります)
IPAの実態調査でも、宣言事業者の約4割で社内の意識が高まったほか、取引先からの信頼性向上などの効果が報告されています。
補助金の申請要件になっている
SECURITY ACTIONは、デジタル化・AI導入補助金(旧IT導入補助金)の申請要件です。自治体の補助金でも、申請要件や加点項目になっている例があります。
なお2026年4月から申込方法が変わり、GビズIDを使った新しいシステムでの宣言が必要になりました。以前に宣言したIDでは補助金を申請できないケースもあるため、申請を考えている方は早めの確認をおすすめします。
ガイドライン第4.0版で、求められる水準が変わりつつある
2026年3月、IPAの「中小企業の情報セキュリティ対策ガイドライン」が第4.0版に改訂されました。6か条への拡充に加えて、自社診断に「外部から内部ネットワークへの不要な通信を遮断する」「ウェブサイトを安全に運用する」といった項目が加わっています。
また、国が検討を進める「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の考え方にも沿った内容になりました。取引の中で「御社のセキュリティ対策は?」と問われる場面は、今後さらに増えていくと考えられます。
二つ星を宣言するまでの4ステップ
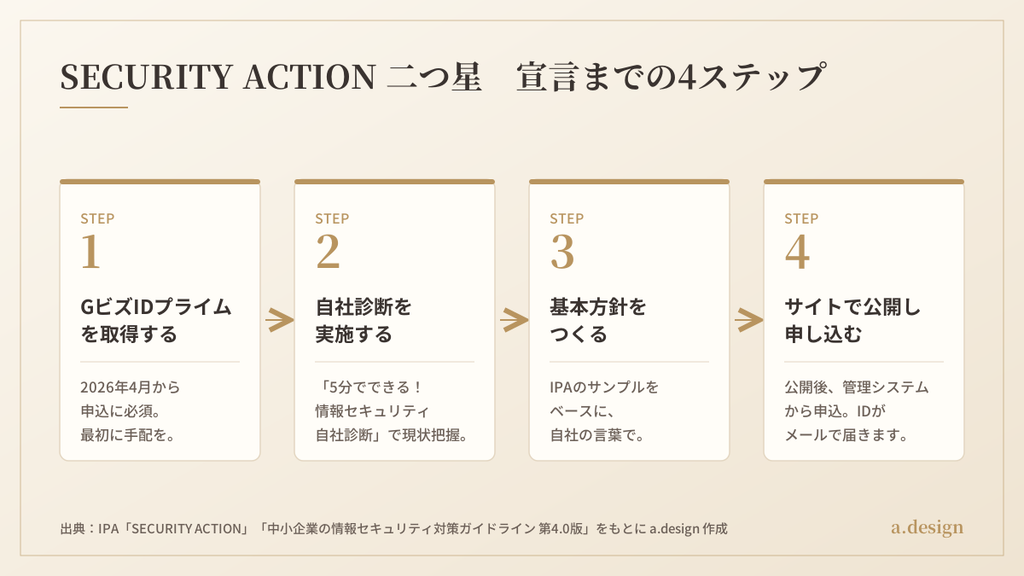
二つ星の宣言は、次の4ステップで進みます。
STEP1 GビズIDプライムを取得する
2026年4月から、宣言の申込にはGビズIDプライム(またはメンバー)のアカウントが必須です。私も今回、はじめて取得しました。
GビズIDは、補助金の電子申請などでも使う共通のIDです。取得方法によって日数が変わるため、宣言を思い立ったら最初に手配しておくと安心です。
また、スマートフォンアプリでマイナンバーカードを読み取りますので、手元にあらかじめ用意すると良いです。取得は10分程度で終わります。
STEP2 「5分でできる!情報セキュリティ自社診断」を実施する
ガイドラインの付録として公開されている自社診断で、現状を確認します。Excel版もあるので、記録を残しておくと次回の見直しにも使えます。
STEP3 情報セキュリティ基本方針をつくる
IPAが配布している基本方針のサンプル(Word)をベースに、自社の方針を定めます。サンプルをそのまま使うのではなく、自社の言葉に置き換えていくのがおすすめです。
STEP4 サイトで公開して、申し込む
基本方針をWebサイトに公開したら、SECURITY ACTION管理システムから申し込みます。申込が完了すると、自己宣言IDとロゴマークのダウンロード案内がメールで届きます。
実際に宣言してみてわかったこと
やってみて感じたのは、宣言の手続きそのものより、その過程で「自分の仕事を見つめ直す時間」が得られたことの大きさでした。
18年続けてきた対策を「言葉」にする作業だった
a.designは開業当初から、情報セキュリティ対策を続けてきました。自社診断の項目も、すべて実施済みでした。
それでも、基本方針として書き起こしてみると、「やっている」ことと「説明できる」ことは別物だと気づきます。お客さまからお預かりする情報を、どんな姿勢で、どう守っているのか。それを言葉にして公開することで、はじめて外から見える形になりました。
自社診断で見えた次の一手——ルーターの暗号化方式
診断をしながら気になったのが、プロバイダーからレンタルしているルーターです。設定できるWi-Fiの暗号化方式が、WPA2-PSK(AES)までなのです。
WPA2(AES)はいまも広く使われている方式ですが、総務省のWi-Fiのセキュリティガイドラインでは、より新しい技術としてWPA3も紹介されています。そろそろ機器も古くなってきたので、交換やファームウェア更新でWPA3に対応できないか、プロバイダーへ相談するところから始めます。
また、私は自宅内に執務室があるため、家族がアクセスするWi-Fiと自分がアクセスするWi-Fiを切り分けています。(自分のWi-Fiのパスワードは誰にも教えず機器類にも記載しない)これも在宅ワークをする方は気をつけるポイントになると思います。
ルーターは、会社のネットワークの「入口」です。第4.0版で「不要な通信を遮断する」という項目が加わったのも、この入口の大切さを示していると感じます。
自社診断は、合格・不合格を判定するテストではありません。今の状態を知り、次の一手を見つけるための道具です。すべてできているつもりでも、見直すきっかけは必ずあります。
基本方針には「具体的な取組」を書くと伝わる
a.designの基本方針は、IPAのサンプルをベースにしつつ、具体的な取組を箇条書きで明記しました。
「情報を適切に管理します」という一文だけでは、読む人は何をしているのかイメージできません。たとえば、ソフトウェアの更新やバックアップ、アクセス権限の管理など、実際に行っていることを具体的に書くと、方針がぐっと信頼できるものになります。
Web制作者の視点:基本方針はサイトのどこに置くべき?
おすすめは、独立した個別ページで公開することです。a.designでは「情報セキュリティ基本方針」のページを設けています。
個別ページで公開するメリット
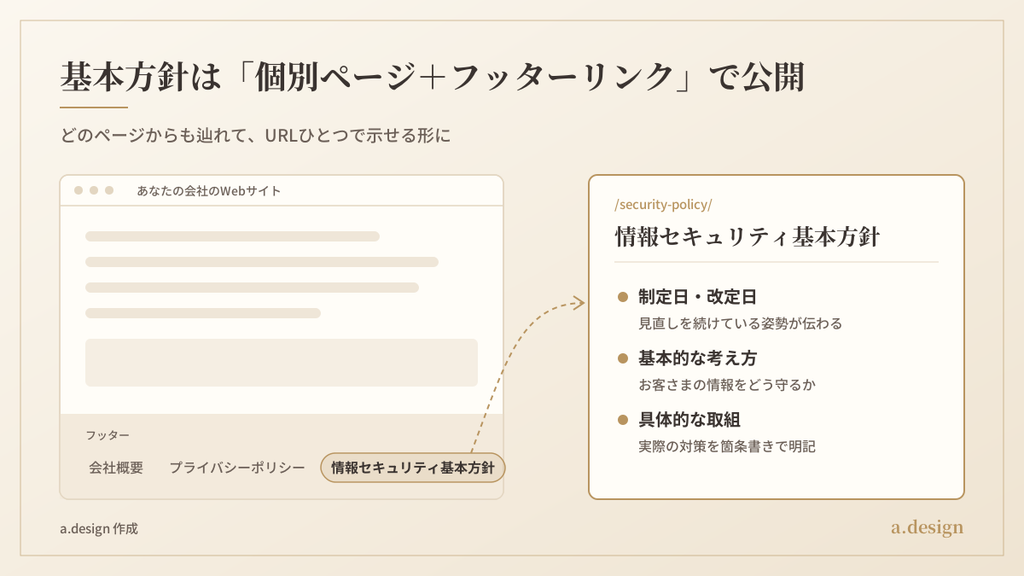
- URLで示せる:補助金の申請や取引先への説明で、ページのURLをそのまま伝えられます。
- フッターから辿れる:プライバシーポリシーと並べてフッターにリンクを置くと、どのページからも見つけやすくなります。
- 更新履歴を残せる:制定日や改定日を記載しておくと、見直しを続けている姿勢も伝わります。
- 検索やAIにも伝わりやすい:テーマが明確なページは、検索エンジンやAIにも「この会社の方針はここ」と理解されやすくなります。
第4.0版で加わった「ウェブサイトを安全に運用する」という視点
自社診断に「ウェブサイトを安全に運用する」という項目が加わったことは、Web制作に携わる者として大きな変化だと感じています。
Webサイトは会社の顔であり、外部とつながる入口でもあります。WordPressなどのCMSやプラグインを古いまま放置すると、それ自体がリスクになります。(関連記事:WordPressの脆弱性対策について(CVE-2026-60137、CVE-2026-63030:wp2shell))
制作会社に運用を任せている場合も、「誰が・どのくらいの頻度で更新しているか」を一度確認してみてください。
よくある質問
Q. 個人事業主でもSECURITY ACTIONを宣言できますか?
はい、宣言できます。個人事業主もGビズIDプライムを取得し、SECURITY ACTION管理システムから申し込みます。a.designも個人事業主として二つ星を宣言しました。
Q. 宣言に費用はかかりますか?
かかりません。宣言の申込もロゴマークの使用も無料です。
Q. 一つ星と二つ星、どちらから始めればいいですか?
迷ったら一つ星から始めるのがおすすめです。すでに基本的な対策ができていて、取引先やお客さまにも取り組みを示したい場合は、二つ星から始めましょう。補助金の申請が目的なら、要件となっている段階を事前に確認してください。
Q. 宣言すると、どんな情報が公開されますか?
IPAのWebサイトで、宣言事業者として公開されます。個人事業主の場合は、代表者名・屋号・都道府県・市区町村・業種・取組段階(一つ星か二つ星か)です。
Q. 宣言したあとは、何をすればいいですか?
宣言はゴールではなくスタートです。ロゴマークを規約に沿ってサイトに掲載し、自社診断と基本方針を定期的に見直していきましょう。診断で見つかった課題を一つずつ改善していくことが、いちばん大切な取り組みです。
まとめ——AI時代こそ、人間力。
SECURITY ACTION二つ星は、小さな事業者でも、費用をかけずに宣言できます。必要なのは、自社の今を点検し、守る姿勢を自分の言葉で書くことだけです。
セキュリティは、ツールを入れたら終わりではありません。どんな気持ちでお客さまの情報を預かっているのか。それを言葉にして示すことは、人にしかできない信頼づくりです。
AI時代こそ、人間力。
「基本方針をつくりたいけれど、何を書けばいいかわからない」「自社サイトに安全に掲載したい」「WordPressサイトの点検もお願いしたい」——そんなときは、どうぞお気軽にa.designへご相談ください。
一次情報
そのサイト、いま大丈夫ですか?
Web・SNSセキュリティ診断で、いまの状態を見える化します。診断&レポート 50,000円(税別)。